
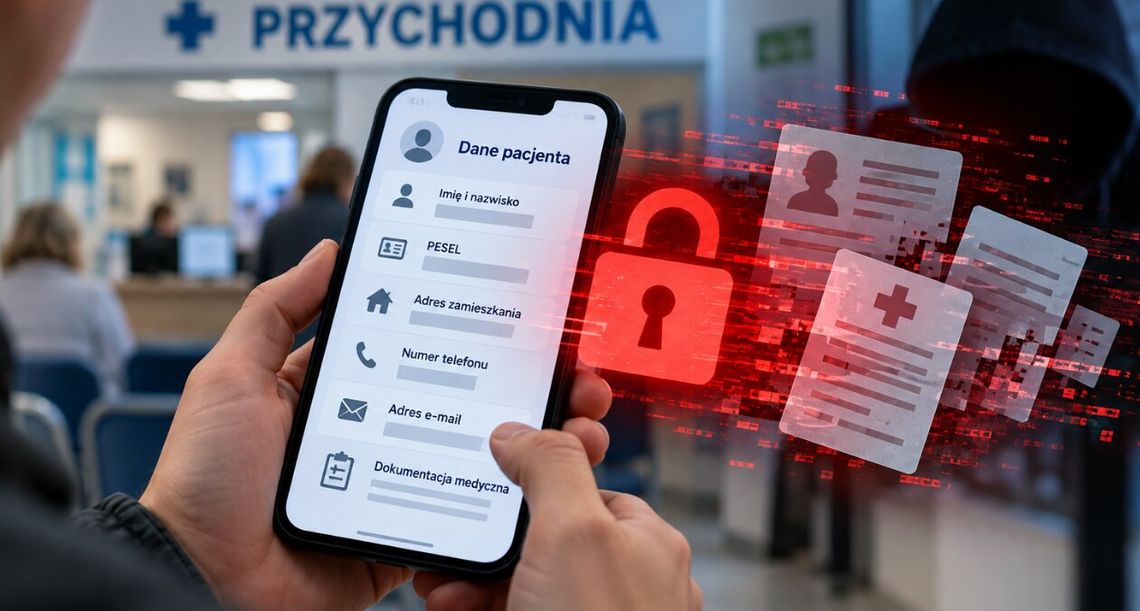
Zaledwie kilka tygodni po potężnym wycieku z platformy MyDr pojawił się kolejny poważny incydent dotyczący danych polskich pacjentów. Producent systemu zostanie skontrolowany przez Urząd Ochrony Danych Osobowych.
UODO skontroluje działanie systemu
Centralne Biuro Zwalczania Cyberprzestępczości prowadzi działania w sprawie cyberataku związanego z firmą Qbusoft, producentem systemu Medyc. Oprogramowanie jest wykorzystywane przez placówki medyczne m.in. do prowadzenia dokumentacji pacjentów.
Mirosław Wróblewski, prezes Urzędu Ochrony Danych Osobowych, zapowiedział kontrolę spółki. Urząd sprawdzi, czy firma właściwie zabezpieczała szczególnie wrażliwe informacje i czy po wykryciu ataku prawidłowo wykonała wszystkie obowiązki wynikające z przepisów. I wyjaśni, jakie zabezpieczenia stosowała spółka, kiedy dokładnie dowiedziała się o ataku oraz czy prawidłowo zareagowała na naruszenie.
Pierwsze konkretne informacje o tym, jakie dane dostały się w ręce przestępców, ujawnił Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu. Placówka korzystała z systemu Medyc i poinformowała swoich pacjentów o naruszeniu ochrony danych.
Wyciekły PESEL-e, adresy i telefony
Według ustaleń przekazanych przez ośrodek atakujący wykorzystał lukę typu SQL injection. Pozwoliła ona wyprowadzić poza system zaszyfrowane archiwum bazy danych. Włamanie wykryto dopiero w nocy z 8 na 9 września, czyli ponad dwa tygodnie po ataku.
W przypadku pacjentów placówki w Inowrocławiu potwierdzono pobranie imion i nazwisk, numerów PESEL, adresów zamieszkania lub pobytu, numerów telefonów oraz adresów e-mail. Chodzi o dane pacjentów oddziału dziennego z okresu od 1 lipca 2024 do 23 sierpnia 2026 roku.
Imiona, nazwiska i numery PESEL były zaszyfrowane. To jednak nie oznacza, że pozostały bezpieczne. Ze względu na konstrukcję systemu dostawca nakazał przyjąć, że informacje mogły zostać odszyfrowane i napastnicy uzyskali je w jawnej postaci.
Jeszcze poważniejsze są ustalenia dotyczące informacji o stanie zdrowia. Analiza wykazała działania wymierzone w tabele zawierające dane medyczne. Według komunikatu placówki istnieje duże prawdopodobieństwo, że przestępcy przejęli także dokumentację medyczną, w tym karty informacyjne leczenia.
Resort sprawdzi, czy spółka nie naruszyła procedur bezpieczeństwa
Minister cyfryzacji Krzysztof Gawkowski poinformował, że według posiadanych przez niego informacji Qbusoft nie zgłosił incydentu do CERT Polska ani zespołu CSIRT Centrum e-Zdrowia. Zapowiedział konsekwencje, jeżeli okaże się, że firma naruszyła procedury bezpieczeństwa.
Jednocześnie placówka w Inowrocławiu podała, że Qbusoft zgłosił sprawę policji 9 września, a następnego dnia Urzędowi Ochrony Danych Osobowych. Nie są to sprzeczne informacje – dotyczą zawiadomień kierowanych do różnych instytucji.
UODO zapowiedział również szersze kontrole sposobu przetwarzania danych o zdrowiu. Decyzja ma związek nie tylko z systemem Medyc, lecz także z wcześniejszymi cyberatakami na podmioty medyczne.
Jeszcze nie wiadomo, ilu pacjentów może dotyczyć atak
Tego nadal oficjalnie nie wiadomo. Branżowe serwisy informują o możliwości wycieku danych co najmniej miliona osób. Sami sprawcy mają twierdzić, że przejęli informacje nawet o 5 mln pacjentów oraz miliony zdjęć.
Te liczby nie zostały potwierdzone przez służby ani kontrolę UODO. Dlatego należy traktować je jako deklaracje przestępców i medialne szacunki, a nie ustaloną skalę wycieku.
Jak sprawdzić, czy wyciekł mój PESEL?
Nie ma obecnie publicznego wykazu wszystkich pacjentów objętych incydentem Medyc. Osoby, których dane zostały naruszone, mogą otrzymywać zawiadomienia od placówek medycznych będących administratorami ich danych. Takie informacje już trafiają do pacjentów.
Po otrzymaniu zawiadomienia o wycieku numeru PESEL warto od razu go zastrzec. Można to zrobić bezpłatnie w aplikacji mObywatel, przez internet albo w urzędzie gminy. Zastrzeżenie nie blokuje wizyty u lekarza, realizacji recept ani załatwiania zwykłych spraw urzędowych.
Szczególną ostrożność trzeba zachować wobec telefonów, SMS-ów i e-maili. Oszust posiadający PESEL, dane kontaktowe oraz informacje o leczeniu może znacznie łatwiej uwiarygodnić próbę wyłudzenia, np. podszywając się pod przychodnię, bank albo urząd.
Napisz komentarz
Komentarze